Fałszywa aplikacja „Pekao” każe przyłożyć kartę do telefonu. CSIRT KNF ostrzega przed NFC Relay
12 października CSIRT KNF ostrzegł przed złośliwą aplikacją na Androida, która podszywa się pod Bank Pekao i prosi o przyłożenie karty do telefonu. To podszycie pod markę, nie włamanie do banku. Wyjaśniamy, jak działa NFC Relay i co zrobić, jeśli karta już dotknęła telefonu.
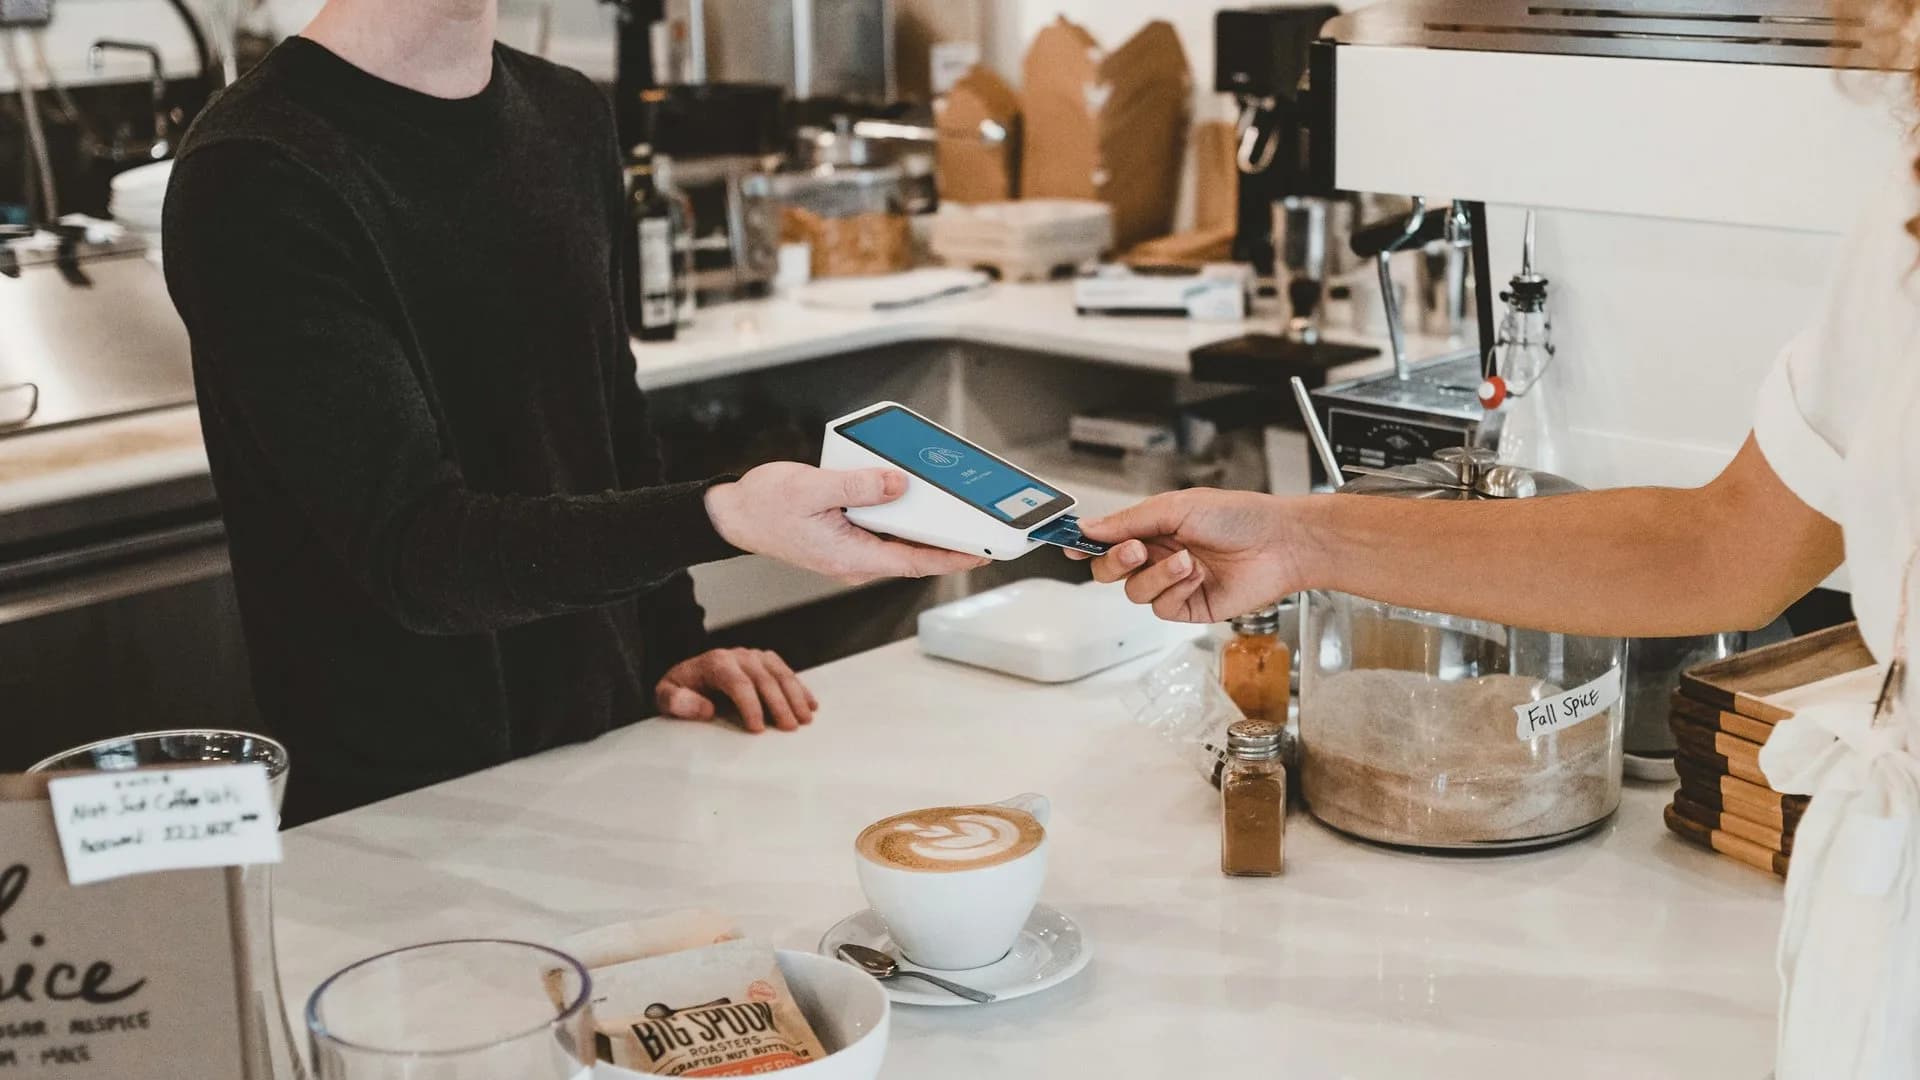
Telefon brzęczy. „Twoja karta wymaga weryfikacji, zainstaluj aplikację banku”. Klikasz, instalujesz, a aplikacja z logo Pekao grzecznie prosi: „Przyłóż kartę do telefonu”. Wygląda to jak zwykła formalność. W rzeczywistości właśnie podajesz kartę złodziejowi, który może stać przy bankomacie na drugim końcu Polski.
12 października 2026 r. CSIRT KNF, zespół reagowania na incydenty bezpieczeństwa komputerowego polskiego sektora finansowego, ostrzegł przed złośliwą aplikacją podszywającą się pod Bank Pekao. Ważne od razu: to podszywanie się pod markę banku, a nie włamanie do jego systemów. Z komunikatu nie wynika, by zabezpieczenia Pekao zostały naruszone.
Co dokładnie ostrzegł CSIRT KNF
„Atak jest wymierzony w użytkowników urządzeń z Androidem i wykorzystuje metodę NFC Relay. Po uruchomieniu aplikacja prosi o przyłożenie karty płatniczej do telefonu” – napisał zespół w serwisie X. CSIRT KNF dodał, że aplikacji nie ma w Google Play, a oszuści mogą ją rozsyłać SMS-ami, e-mailami, przez komunikatory i fałszywe strony udające bank. W kolejnym wpisie zespół udostępnił nagranie pokazujące zachowanie fałszywej aplikacji.
Jak działa NFC Relay, w wersji na jeden oddech
Karta zbliżeniowa i telefon z NFC rozmawiają tym samym językiem, którym płacisz, przykładając plastik do terminala. Złośliwa aplikacja odczytuje kartę przyłożoną do twojego telefonu i w czasie rzeczywistym przekazuje te dane wspólnikowi. On z kolei „udaje” twoją kartę przy terminalu albo bankomacie. Ty trzymasz kartę w ręku przez cały czas, a mimo to ktoś inny z niej korzysta. To trochę jak rozmowa przez tłumacza, który po cichu przepisuje twoje słowa komuś trzeciemu.
Schemat nie jest nowy. W raporcie rocznym CSIRT KNF opisuje, że model ataku z NFC Relay wymierzony w posiadaczy Androida obserwował już wcześniej, a o złośliwym zastosowaniu tej techniki w 2024 r. w Czechach pisali badacze firmy ESET.
Czego bank od ciebie nie chce
Żaden bank nie potrzebuje, żebyś przykładał kartę do własnego telefonu w ramach „weryfikacji”. Jeśli o to prosi aplikacja, która trafiła do ciebie z linku w wiadomości, masz przed sobą czerwony alarm w przebraniu formularza. Na liście próśb, które powinny zapalić lampkę, są też:
- instalacja „aplikacji banku” spoza Google Play lub App Store, zwłaszcza gdy telefon pyta o zgodę na instalację z nieznanych źródeł,
- podanie PIN-u karty w aplikacji albo przez telefon,
- pośpiech w stylu „konto zostanie zablokowane w ciągu godziny”,
- polecenia od osoby, która dzwoni i przedstawia się jako pracownik banku.
Co zrobić, jeśli karta już dotknęła telefonu
Liczą się minuty, bo dane z ataku NFC Relay wykorzystuje się od razu. Zastrzeż kartę w prawdziwej aplikacji banku albo na infolinii z numeru podanego na karcie lub na oficjalnej stronie banku. Potem odinstaluj podejrzaną aplikację, zmień hasła do bankowości i skontaktuj się z bankiem w sprawie transakcji, których nie robiłeś. Zgłoś sprawę na policję.
Prosty nawyk na przyszłość: aplikację banku instaluj tylko z oficjalnego sklepu albo z linku na stronie banku wpisanej ręcznie w przeglądarkę. Jeśli „bank” dzwoni, rozłącz się i oddzwoń sam. Prawdziwy konsultant się nie obrazi.
Źródła
- CSIRT KNF – raport roczny: Polski rynek finansowy w obliczu zagrożeń — Komisja Nadzoru Finansowego, pobrano 13.10.2026.
Widzisz błąd? Napisz do redakcji · Zasady korekt